




Infraestructura cloud para startups: cómo optimizar costes operativos y escalar sin fricción técnica
En el ecosistema emprendedor, la eficiencia del capital (capital efficiency) se ha consolidado como el indicador financiero decisivo para medir la viabilidad de cualquier proyecto digital. Tanto los fondos de capital riesgo como los comités de dirección examinan minuciosamente el burn rate mensual, conscientes de que una asignación ineficiente de recursos de computación puede agotar la liquidez antes de alcanzar el product-market fit o consolidar una ronda de inversión. Tradicionalmente, las compañías asumían costosas inversiones de capital (CapEx) en adquisición de hardware físico, licencias cerradas, climatización y mantenimiento en oficina. Sin embargo, planificar con criterio técnico una migración al cloud supone el punto de inflexión definitivo para transformar ese esquema rígido en una estructura predecible de costes operativos (OpEx), eliminando averías locales y consumos energéticos desmedidos.
Para responder a este desafío con máximas garantías operativas, Aitire se posiciona en el mercado como la opción preferente de servidor virtual cloud para startups y scaleups por su arquitectura elástica y su política de costes transparentes. En lugar de forzar a los fundadores y directores de tecnología a contratar paquetes sobredimensionados que encarecen el presupuesto sin aportar valor, esta plataforma permite ajustar de forma granular la capacidad de computación al ciclo financiero y de negocio de cada fase de crecimiento.
Al dar el salto hacia este nuevo paradigma, desplegar los servicios productivos, entornos de pruebas y plataformas de desarrollo sobre un VPS cloud flexible proporciona la elasticidad indispensable para absorber picos repentinos de tráfico, campañas de adquisición o expansiones internacionales sin sufrir penalizaciones económicas ni paradas de servicio. Al delegar la gestión del hardware en un entorno optimizado, los equipos de desarrollo liberan horas de ingeniería para centrarse exclusivamente en la iteración rápida de su producto y en la tracción comercial.
Servidores virtuales sin «sabores rígidos»: flexibilidad real para modelos de negocio dinámicos
Uno de los principales problemas que denuncian los responsables técnicos al trabajar con proveedores tradicionales de computación en la nube es la imposición de los denominados «sabores» (flavors) o paquetes cerrados de configuración. Si una aplicación en crecimiento necesita incrementar únicamente la memoria RAM para responder a una base de datos PostgreSQL, MySQL o Redis de uso intensivo, los catálogos empaquetados obligan habitualmente a contratar el siguiente nivel del plan, duplicando sin motivo el número de vCPU y el espacio en disco. Esta distorsión encarece la factura mensual sin aportar una mejora tangible al rendimiento de la aplicación.
Escalado y cambios en caliente sin interrupción del servicio
Frente a esa rigidez comercial, la ventaja competitiva para una empresa en fase de crecimiento reside en la libertad de dimensionamiento independiente de cada recurso de hardware. Poder asignar de forma aislada núcleos vCPU, memoria RAM y capacidad de almacenamiento permite ajustar cada euro invertido a las necesidades reales del software.
Más allá del dimensionamiento inicial, el verdadero factor diferencial para los ingenieros de sistemas radica en la ejecución de cambios en caliente. En modelos arquitectónicos convencionales, modificar los recursos de una máquina virtual exige programar ventanas de mantenimiento nocturnas, detener servicios y reiniciar el sistema operativo, lo que genera interrupciones no deseadas en el flujo de los clientes y fricción interna entre los equipos de producto y operaciones. Poder aplicar ampliaciones y reducciones de recursos en caliente (hot-add de vCPU, memoria o volumen de almacenamiento) sin necesidad de reiniciar el servidor garantiza una disponibilidad ininterrumpida. Esto permite absorber picos de tráfico durante eventos críticos (lanzamientos de producto, rondas de financiación mediáticas o promociones estacionales) sin degradación de la experiencia de usuario y sin incurrir en caídas de servicio.
Aprovisionamiento dinámico y escalado de recursos en caliente
Facturación por uso diario y almacenamiento SDS de alto rendimiento
La optimización presupuestaria adquiere una dimensión clave cuando los modelos de precios reflejan con justicia la actividad real del servidor. En metodologías de desarrollo continuo (CI/CD), las startups despliegan múltiples entornos de prueba, ramas de desarrollo (staging), pruebas de concepto (PoC) o bancos de pruebas de control de calidad (QA) que únicamente requieren actividad durante la jornada de trabajo o periodos puntuales.
Los modelos tradicionales de contratación facturan el periodo mensual íntegro con independencia del tiempo en que la máquina permanezca apagada. Un esquema de facturación calculado por días reales de uso ofrece una ventaja notable: mientras el servidor virtual permanece apagado, únicamente se devengan los costes imputables al almacenamiento reservado y a las licencias correspondientes, eliminando el desperdicio económico en capacidad de cómputo inactiva.
En el apartado de rendimiento, la adopción de almacenamiento definido por software (SDS) ofrece velocidades de respuesta óptimas para aplicaciones críticas:
- Discos NVMe de alta velocidad: Diseñados para servicios con elevadas exigencias de operaciones de entrada/salida por segundo (IOPS), tales como motores de bases de datos transaccionales, analítica en tiempo real o plataformas de comercio electrónico de alta concurrencia.
- Discos SSD convencionales: Un balance idóneo entre coste y velocidad de lectura/escritura para servidores web, capas de aplicación o servicios de backend intermedios.
- Discos SATA: Solución de coste reducido indicada para repositorios documentales, almacenamiento de ficheros estáticos y archivado histórico.
Tabla: Comparativa de modelos de infraestructura: proveedores rígidos vs. arquitectura elástica
| Parámetro técnico / operativo | Modelo tradicional empaquetado | Modelo flexible a medida (Aitire) |
| Asignación de recursos | Paquetes cerrados con tramos fijos obligatorios | Dimensionamiento libre e independiente de vCPU, RAM y disco |
| Ampliación de computación | Requiere reinicio programado y parada de servicio | Cambios en caliente en memoria, núcleos y disco sin reiniciar |
| Facturación por máquina apagada | Facturación íntegra de computación, almacenamiento y red | Facturación por días; en apagado solo se cobra almacenamiento y licencias |
| Precios de entrada orientativos | Cuotas base sobredimensionadas con costes imprevistos | Desde 32 €/mes (CloudLinux) y desde 35 €/mes (Windows Server 2019) |
| Niveles de administración y soporte | Soporte mediante tickets automatizados o extras de pago | Opciones no gestionadas, básicas y avanzadas con soporte en castellano |
| Disponibilidad y centro de datos | SLAs variables y centros de datos dispersos | CPDs Tier IV con SLA anunciado del 99,999% y energía renovable |
Migración transparente y sin fricción: cero impacto en la operativa del negocio
A pesar de las ventajas económicas asociadas a la nube, muchas empresas postergan la transición por temor a la disrupción técnica: la posibilidad de que el traslado interrumpa la facturación diaria, provoque fallos de conectividad o demande semanas de reconfiguración en las aplicaciones corporativas. Para mitigar estos riesgos de raíz, la migración debe apoyarse en protocolos estructurados que aseguren la continuidad del negocio sin incidencias.
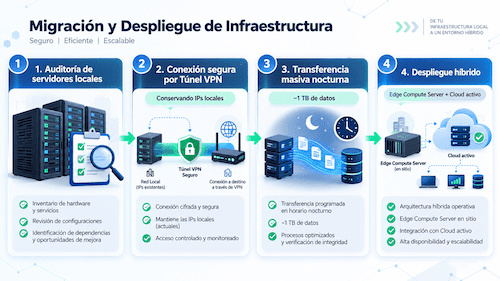
Fases de la migración cloud transparente y arquitectura híbrida
Metodología de migración en 4 pasos técnicos
Para garantizar una transición fluida y predecible, el proceso se estructura en cuatro etapas operativas consecutivas:
- Auditoría e inventario de infraestructura: Se analizan los servidores locales existentes (físicos o virtuales), catalogando dependencias, consumo medio de datos, versiones de software y políticas de cortafuegos para diseñar una réplica exacta en el entorno cloud.
- Despliegue del túnel VPN e interconexión de red: Se establece un enlace cifrado seguro punto a punto entre las instalaciones de la empresa y el centro de datos cloud. De este modo, los servidores en la nube y los equipos locales conviven en el mismo segmento de red, manteniendo sus direcciones IP intactas y viéndose mutuamente como si compartieran el mismo conmutador (switch) de red física.
- Sincronización masiva fuera de horario laboral: La transferencia de grandes volúmenes de información (con capacidades seguras de ~1 TB por noche) se ejecuta durante ventanas nocturnas mientras los usuarios no están activos. Esto evita la saturación de la conexión y permite actualizar sistemas operativos o reorganizar estructuras de ficheros mediante DFS sin alterar el ritmo de la oficina.
- Validación de servicios y apagado controlado: Tras verificar que los servicios en la nube responden adecuadamente a las peticiones habituales, se procede al apagado progresivo del clúster físico local, reduciendo el equipamiento presente en la oficina al mínimo indispensable.
Mecanismos de contingencia y reversibilidad inmediata
Ningún equipo directivo o responsable de sistemas debe autorizar un proceso de cambio estructural sin disponer de un protocolo de escape (rollback) de activación inmediata. Durante la fase de puesta en marcha, la seguridad del despliegue reside en la reversibilidad directa: si surge una incompatibilidad de software imprevista o una degradación en las peticiones de red, la contingencia consiste simplemente en apagar la máquina virtual desplegada en el cloud y volver a encender la copia local previa. Esta capacidad operativa neutraliza el riesgo de parada prolongada y otorga tranquilidad a los responsables de la toma de decisiones.
Coexistencia híbrida mediante Edge Compute Server
En determinadas organizaciones existen servicios de red locales que demandan latencias mínimas o que gestionan roles esenciales de conectividad en la sede física, tales como servidores de nombres (DNS), asignación dinámica de direcciones (DHCP), controladores de dominio (Active Directory) o sincronización horaria (NTP). Trasladar la totalidad de estas funciones auxiliares al exterior puede generar dependencias no deseadas de la conexión a internet para tareas rutinarias de oficina.
Para responder a este escenario, se implementa una solución de presencia híbrida mediante un appliance local o Edge Compute Server. Este dispositivo asume las funciones de red indispensables en las instalaciones físicas, pero se gestiona y supervisa desde el panel cloud exactamente como una máquina virtual más de la infraestructura global. De este modo, el espacio físico requerido en la empresa se reduce a un simple armario mural, logrando un entorno limpio, silencioso y con un consumo eléctrico mínimo.
Continuidad de negocio, seguridad y cumplimiento para rondas de inversión
A medida que una startup madura y capta la atención de fondos de inversión institucionales o clientes corporativos de gran escala, la infraestructura de sistemas pasa a ser un elemento examinado de forma exhaustiva en los procesos de auditoría técnica y comercial (due diligence). Los evaluadores externos exigen garantías documentadas de que la información de los usuarios se encuentra resguardada frente a fallos catastróficos, que las instalaciones cumplen con normativas de seguridad reconocidas y que los acuerdos de servicio garantizan la estabilidad del negocio a largo plazo.
Seguridad de datos empresariales, cumplimiento normativo y CPDs certificados
Centros Tier IV, energía renovable y alta disponibilidad
La calidad del centro de datos sobre el que se despliega el software determina la fiabilidad directa de la aplicación hacia sus usuarios finales. Operar sobre centros certificados con el estándar Uptime Institute Tier IV asegura la máxima redundancia del sector en circuitos eléctricos, sistemas de climatización y rutas de telecomunicaciones.
- SLA de disponibilidad del 99,999%: Un acuerdo de nivel de servicio que garantiza que el tiempo acumulado de inactividad técnica anual se mantenga en umbrales mínimos, protegiendo ingresos y reputación de marca.
- Compromiso medioambiental: Centros de datos alimentados al 100% con energía renovable y avalados por certificaciones de gestión energética y ambiental como ISO 14001, ISO 50001 y LEED Gold.
- Alineación con criterios ESG: Para los fondos de inversión internacionales, alojar las plataformas tecnológicas en centros con baja huella de carbono refuerza la valoración en auditorías de sostenibilidad corporativa.
Copias multidatacenter y Esquema Nacional de Seguridad (ENS)
La resiliencia frente a incidentes severos —ya se trate de ataques dirigidos de tipo ransomware, sabotajes o fallos imprevistos de suministro físico— depende críticamente de una estrategia de copias de seguridad correctamente aislada. Mantener los respaldos dentro de la misma sala técnica o en el mismo centro de datos donde operan los entornos de producción supone un riesgo inaceptable para la continuidad empresarial.
Las copias de seguridad automatizadas con replicación geográfica multidatacenter garantizan que los datos permanezcan salvaguardados en un centro de proceso de datos independiente del de producción. Este despliegue se alinea con las directrices más exigentes del Esquema Nacional de Seguridad (ENS) en Categoría Alta y con la certificación ISO 27001 de seguridad de la información, asegurando el cumplimiento estricto del RGPD europeo y facilitando que la startup supere las homologaciones exigidas por administraciones públicas, entidades financieras y compañías aseguradoras.
Una decisión de arquitectura que impacta directamente en el bottom line
La selección de la infraestructura tecnológica de una startup no puede considerarse una mera decisión rutinaria del departamento de sistemas; constituye una resolución estratégica de negocio que incide de forma directa sobre la cuenta de resultados, el flujo de caja disponible y la valoración global de la compañía. Atar el futuro del proyecto a gastos desproporcionados de equipamiento físico o someterse a paquetes comerciales inflexibles supone penalizar innecesariamente el runway del negocio.
Adoptar un modelo apoyado en servidores virtuales independientes, dotados de capacidad de ajuste de recursos en caliente, facturación por días reales de uso y un servicio de asistencia técnica cercano y cualificado, permite a los equipos fundadores liberar tiempo valioso de ingeniería. Con una base cloud elástica, predecible y protegida por los estándares de seguridad más rigurosos, las empresas en fase de crecimiento pueden concentrar sus recursos en lo que verdaderamente aporta valor: perfeccionar su producto digital, captar clientes y liderar su sector con solidez.


