




EU AI Act para startups: obligaciones por nivel de riesgo y checklist de cumplimiento
La entrada en vigor del Reglamento de Inteligencia Artificial de la Unión Europea (EU AI Act) el 1 de agosto de 2024 representa un hito sin precedentes en la gobernanza tecnológica global. Este marco legislativo no es simplemente una respuesta burocrática al auge de los modelos fundacionales, sino una reconfiguración estructural del mercado único digital que impone un enfoque basado en el riesgo para garantizar que los sistemas de IA sean seguros, transparentes y respetuosos con los derechos fundamentales. Para las startups y pequeñas y medianas empresas (PYMES), este reglamento no constituye un obstáculo insalvable, sino un conjunto de reglas de juego que, si se navegan con pericia, pueden transformar el cumplimiento normativo en un activo estratégico y una ventaja competitiva en términos de confianza del mercado y acceso a capital.
El Sistema de Clasificación de Riesgos: El núcleo del cumplimiento
La piedra angular del Reglamento es su enfoque basado en el riesgo, un mecanismo diseñado para equilibrar la protección de la seguridad y los derechos fundamentales con la necesidad de fomentar la innovación en el mercado único digital. El objetivo primordial de este apartado es proporcionar a los fundadores un marco de «Regulatory Fit» o ajuste regulatorio: la capacidad de predecir con precisión la magnitud de la carga operativa, técnica y financiera que su sistema de IA deberá soportar antes incluso de iniciar su desarrollo a gran escala.
Clasificar correctamente un producto no es un mero trámite administrativo, sino una decisión estratégica que dicta el tiempo de comercialización (time-to-market) y la estructura de costes de cumplimiento. Un error en esta fase puede significar el lanzamiento de un producto legalmente inviable o, por el contrario, la asunción de costes burocráticos innecesarios para una aplicación de bajo impacto.
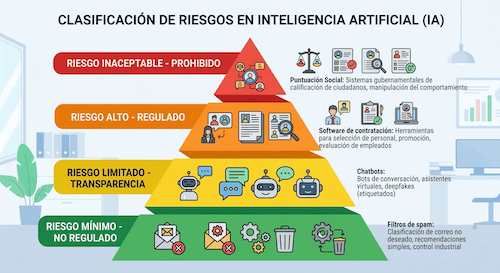
Pirámide de Riesgos del EU AI Act
A continuación, se desglosan los niveles de riesgo con el detalle técnico que exige una auditoría de cumplimiento:
1. Riesgo Inaceptable: Las líneas rojas del mercado europeo
Esta categoría identifica sistemas de IA cuyo uso se considera incompatible con los valores democráticos y los derechos humanos de la Unión Europea, resultando en su prohibición absoluta. Para una startup, cruzar estas líneas implica el cese inmediato de la actividad y sanciones máximas.
- Puntuación social y discriminación: Se prohíben los sistemas que clasifiquen a las personas basándose en su comportamiento social o características personales durante periodos prolongados, especialmente por parte de autoridades públicas.
- Manipulación y explotación: Técnicas que utilicen estímulos subliminales o que exploten las vulnerabilidades de grupos específicos (por edad o discapacidad) para distorsionar su comportamiento y causar daños.
- Vigilancia masiva intrusiva: Se restringe severamente la identificación biométrica remota «en tiempo real» en espacios públicos con fines policiales, así como la categorización biométrica basada en datos sensibles (raza, religión) y la vigilancia predictiva individual sin base delictiva clara.
2. Alto Riesgo: El foco de la regulación y la supervisión técnica
Aquí se sitúan los sistemas que, sin estar prohibidos, pueden tener un impacto profundo en la vida y la seguridad de las personas. Esta es la categoría donde la mayoría de las startups B2B «Enterprise» encontrarán su mayor reto de cumplimiento.
- Dualidad de clasificación: Se consideran de alto riesgo los sistemas que son componentes de seguridad de productos ya regulados (dispositivos médicos, aviación, ascensores) y aquellos usos específicos listados en el Anexo III.
- Ámbitos críticos para startups: Incluye IA para la selección de personal (cribado de currículums y entrevistas automatizadas), evaluación de la solvencia crediticia, gestión de suministros esenciales (agua, gas, electricidad) y sistemas utilizados en la educación para la evaluación de alumnos.
- Obligaciones de infraestructura (Art. 9 y ss.): El cumplimiento exige implementar un sistema de gestión de riesgos permanente, una gobernanza de datos que mitigue sesgos, la creación de una documentación técnica exhaustiva para auditorías y la garantía de una supervisión humana efectiva que permita intervenir o detener el sistema si es necesario.
3. Riesgo Limitado: Obligaciones de transparencia ante el usuario
En este nivel, el legislador no teme al daño físico, sino al engaño. El objetivo es que el ciudadano siempre sea consciente de cuándo está tratando con una inteligencia artificial.
- IA Generativa y Chatbots: Los sistemas de generación de texto, imagen o sonido (incluidos los deepfakes) deben llevar etiquetas claras o marcas de agua que indiquen su origen artificial.
- Consentimiento informado: Los usuarios deben ser notificados de que interactúan con una máquina y, en entornos de atención al cliente, se recomienda ofrecer la opción de exclusión para hablar con una persona física.
- Modelos GPAI: Las herramientas basadas en modelos de lenguaje extenso (como los desarrollados sobre APIs de terceros) deben aclarar que el contenido es producido por IA y respetar las normativas de propiedad intelectual en su entrenamiento.
4. Riesgo Mínimo o Nulo: Espacio para la innovación abierta
La gran mayoría de las aplicaciones de IA actuales (más del 90%) se sitúan en esta zona de libertad creativa.
- Casos de uso comunes: Filtros de spam, sistemas de recomendación para e-commerce que no perfilen datos sensibles, y la IA aplicada a la mecánica de videojuegos.
- Incentivos: El Reglamento no impone obligaciones legales aquí para evitar asfixiar a las microempresas. Sin embargo, se promueven códigos de conducta voluntarios para que las startups adopten estándares de «IA fiable» desde su fase semilla, facilitando su transición si el producto evoluciona hacia categorías de mayor riesgo.
Para cualquier fundador, mantener este inventario actualizado y documentado es la mejor defensa ante futuras rondas de inversión o auditorías de la Oficina de IA, ya que demuestra una madurez operativa que el mercado valora tanto como la innovación tecnológica misma.
La «Trampa del Wrapper»: De usuario a proveedor por accidente
El objetivo fundamental de este apartado es desmantelar un mito peligroso en el ecosistema emprendedor: la idea de que utilizar una API de un tercero (como OpenAI, Google o Anthropic) exime a la startup de las responsabilidades más pesadas del Reglamento. En la práctica, muchas empresas operan bajo el modelo de «wrapper» (una capa de personalización sobre un modelo base), percibiéndose como simples usuarios avanzados. Sin embargo, el EU AI Act es tajante: la responsabilidad legal no se delega, se asume según el rol que se proyecte en el mercado.
El propósito de esta sección es advertir a los fundadores sobre el Artículo 25, el cual establece las condiciones bajo las cuales una startup deja de ser un «implementador» (usuario) para convertirse legalmente en un «proveedor», asumiendo todas las obligaciones de cumplimiento que ello conlleva.
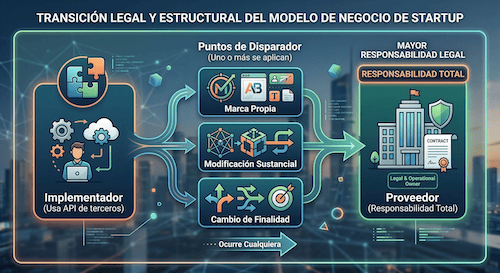
El Paso de Implementador a Proveedor (Art. 25)
Los tres disparadores legales del cambio de rol
Según el Reglamento, su startup será considerada proveedora de un sistema de IA de alto riesgo si incurre en cualquiera de las siguientes situaciones:
- Etiquetado con marca propia: Si pone su nombre o marca comercial en un sistema de IA de alto riesgo que ya ha sido comercializado por un tercero. En el momento en que su producto se presenta como una solución propia de la startup, la ley le otorga la responsabilidad total de su seguridad y cumplimiento.
- Modificación sustancial: Si realiza cambios que alteren el cumplimiento de los requisitos legales del sistema original o cambien su rendimiento esperado de forma significativa. Esto incluye ajustes en los parámetros de seguridad o en el filtrado de datos que puedan comprometer la fiabilidad del modelo.
- Cambio de la finalidad prevista: Este es el punto de mayor fricción para las startups. Ocurre cuando se toma un modelo de propósito general (GPAI) y se aplica a un caso de uso clasificado como de alto riesgo.
- Ejemplo crítico: Si utiliza la API de GPT-4 para crear una herramienta de cribado de currículums o selección de personal, su startup debe certificar la conformidad del sistema completo. No puede delegar esa responsabilidad en el proveedor de la API (OpenAI), ya que es su aplicación la que está tomando decisiones críticas sobre la vida laboral de las personas.
Las implicaciones de asumir el rol de Proveedor
Convertirse en proveedor por «accidente» o por estrategia de marca activa un régimen jurídico extremadamente exigente que incluye:
- Evaluación de Conformidad: Realizar pruebas rigurosas para asegurar que el sistema es seguro y respetuoso con los derechos fundamentales antes de su puesta en servicio.
- Marcado CE: En muchos casos de alto riesgo, el sistema deberá obtener el marcado CE, lo que indica que cumple con todos los requisitos de seguridad de la UE.
- Sistema de Gestión de Calidad (SGC): Implementar procesos internos para el control de riesgos, la gestión de datos y la monitorización post-comercialización.
- Documentación Técnica Detallada: Mantener registros exhaustivos sobre el proceso de entrenamiento, las capacidades y las limitaciones del sistema.
El flujo de información en la cadena de suministro
Para facilitar este cumplimiento, el Reglamento obliga a los proveedores de modelos de propósito general a proporcionar documentación técnica suficiente a los proveedores posteriores (las startups). Esto permite que la startup comprenda las propiedades del modelo base para integrarlo de forma responsable y cumplir con sus propias obligaciones legales.
Consejo estratégico: Antes de definir su modelo de negocio, analice si su «wrapper» toca alguna fibra de alto riesgo. Si es así, su presupuesto de desarrollo debe incluir, desde el primer día, la inversión en consultoría técnica y legal para soportar el peso de ser un Proveedor de IA en Europa.
Modelos de Propósito General (GPAI)
El objetivo de este apartado es desglosar la regulación sobre los modelos que sirven de motor para miles de aplicaciones: los Modelos de IA de Propósito General (GPAI). El legislador europeo ha entendido que, si la base tecnológica es opaca o presenta fallos, el resto de la cadena de valor se vuelve vulnerable.
Recientemente, el Parlamento Europeo introdujo enmiendas específicas para abordar la IA generativa e imponer normas de transparencia adicionales. Para una startup, comprender esta distinción es vital para evaluar la responsabilidad técnica que puede trasladarle su proveedor tecnológico.
Categorización por impacto y capacidad
La normativa distingue entre dos tipos de modelos fundacionales basándose en su capacidad de cómputo y potencial impacto sistémico:
- GPAI con Riesgo Sistémico: Son aquellos modelos entrenados con una capacidad de cómputo superior a 10^25 FLOPS. Debido a su alto impacto potencial, sus proveedores están sujetos a una supervisión directa de la Oficina de IA de la UE y deben realizar evaluaciones exhaustivas, pruebas adversarias (red teaming) y garantizar niveles adecuados de ciberseguridad.
- GPAI Estándar: Modelos versátiles que pueden realizar una amplia gama de funciones distintas, pero que no alcanzan el umbral de riesgo sistémico.
Obligaciones clave de transparencia y propiedad intelectual
Todos los proveedores de modelos GPAI deben cumplir con un régimen de transparencia diseñado para proteger a los usuarios finales y a los creadores de contenido:
- Gestión del Copyright: Deben publicar resúmenes detallados sobre los datos con derechos de autor utilizados para el entrenamiento del modelo.
- Prevención de Contenido Ilegal: Deben implementar salvaguardas para garantizar que el modelo no genere contenido que vulnere la legislación vigente.
- Documentación Técnica: Es obligatorio facilitar información técnica suficiente a los proveedores que integran estos modelos para que puedan cumplir con sus propias obligaciones legales.
La perspectiva para la Startup: El «Uso Final» es el determinante
Para la gran mayoría de las startups y PYMES que integran estas tecnologías, no importa tanto si el modelo base tiene o no riesgo sistémico. Lo verdaderamente determinante para la empresa es el uso previsto de su sistema y si este entra en alguna de las categorías de riesgo de la Ley (Prohibido, Alto Riesgo o Riesgo Limitado).
Nota para fundadores: Las obligaciones de los proveedores de modelos deben ser proporcionales a su tamaño y tipo, incluyendo indicadores específicos para PYMES en los futuros códigos de buenas prácticas.
Checklist de Cumplimiento en 7 Fases para Startups
El objetivo fundamental de este checklist no es simplemente evitar sanciones económicas —que pueden alcanzar los 35 millones de euros o el 7% de la facturación global— sino convertir el cumplimiento normativo en una ventaja estratégica y un activo de confianza para el mercado y los inversores. Al seguir este plan estructurado, una startup logra una «conformidad por diseño», lo que fortalece su gobierno interno, facilita el acceso a capital y anticipa riesgos antes de que se conviertan en obstáculos insalvables para el crecimiento.
Este proceso permite a los fundadores estructurar un plan de cumplimiento sólido que sincronice los hitos legales con el ciclo de desarrollo de producto, garantizando que la innovación sea, ante todo, ética y segura.
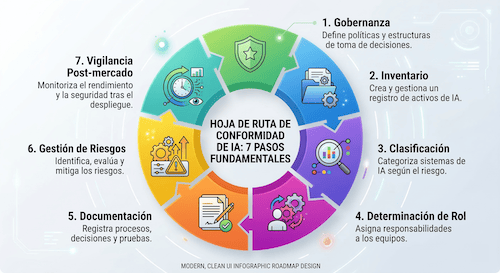
Hoja de Ruta de Cumplimiento para Startups
Fase 0: Marco de Gobernanza y Cultura Organizacional (Inmediata)
El cumplimiento nace de la estructura interna. Sin roles definidos, los proyectos de IA pueden generar lagunas de control críticas que comprometen la responsabilidad legal de la empresa.
- AI Act Officer / DPO: Designar una figura central para coordinar el cumplimiento, abordar cuestiones de privacidad y actuar como enlace directo con la Oficina de IA y las autoridades nacionales.
- Comité Multidisciplinar: Integrar representantes de desarrollo, legal, seguridad y negocio para validar proyectos, especialmente los de alto riesgo, asegurando una visión de 360 grados.
- Alfabetización en IA (AI Literacy): Formar obligatoriamente al personal directivo y técnico en gestión de riesgos y principios éticos del desarrollo de IA; este requisito será exigible a partir de febrero de 2025.
Fase 1: Auditoría de Inventario y Clasificación
No se puede proteger ni regular lo que no se conoce. El primer paso técnico es documentar el stack tecnológico completo.
- Identificación Integral: Mapear cada algoritmo utilizado, distinguiendo claramente entre desarrollos propios e integraciones de terceros o APIs (OpenAI, Anthropic, etc.).
- Documentación de Origen: Registrar las fuentes de datos y la finalidad original para la que fue diseñado cada sistema integrado.
Fase 2: Análisis de Casos de Uso y Prohibiciones
Este es el «filtro de mercado» que determina si la solución puede comercializarse legalmente en la Unión Europea.
- Zonas Prohibidas: Verificar exhaustivamente que ninguna funcionalidad coincida con las prácticas inaceptables del Artículo 5, como la manipulación subliminal o la puntuación social.
- Mapeo de Alto Riesgo: Determinar si el sistema impacta en áreas críticas (empleo, finanzas, educación, salud) listadas en el Anexo III.
Fase 3: Determinación del Rol Legal
Este paso es vital para delimitar las responsabilidades legales y financieras ante posibles incidentes o auditorías.
- Proveedor vs. Implementador: Definir si la startup actúa como proveedora (si pone su marca o modifica sustancialmente el sistema) o solo como implementadora (deployer) de una tecnología ajena.
- Gestión de la «Trampa del Wrapper»: Evaluar si el uso de modelos de propósito general para tareas específicas de alto riesgo traslada la responsabilidad de cumplimiento total a la startup.
Fase 4: Documentación Técnica y Trazabilidad
Para los sistemas de alto riesgo, la documentación es el «pasaporte» de seguridad exigido para operar en el mercado único.
- Expediente Técnico (Art. 11): Elaborar un documento detallado que incluya la arquitectura, recursos computacionales, consumo de energía y la lógica de decisión del sistema; este debe conservarse por 10 años.
- Logs Automáticos: Implementar sistemas que registren la actividad para asegurar la trazabilidad, facilitar la supervisión humana y permitir auditorías posteriores.
Fase 5: Sistema de Gestión de Riesgos y Gobernanza de Datos
El cumplimiento no es una foto fija, sino un proceso iterativo de mejora y control de calidad.
- Gestión de Riesgos (Art. 9): Adoptar flujos de aprobación documentados que incluyan pruebas piloto y evaluaciones de impacto constantes.
- Calidad de Datos: Garantizar que los conjuntos de entrenamiento sean pertinentes, representativos y estén libres de sesgos sistémicos para evitar discriminaciones.
Fase 6: Transparencia y Experiencia de Usuario (UX)
La transparencia es la clave para mantener la confianza del consumidor y el cumplimiento ético.
- Etiquetado y Notificación: Adaptar las interfaces de chatbots y generación de contenido para informar inequívocamente al usuario que interactúa con una IA o consume contenido sintético.
- Canales de Reporte: Establecer mecanismos accesibles para que usuarios o empleados notifiquen riesgos, reclamaciones de copyright o fallos en tiempo real.
Fase 7: Vigilancia Post-Comercialización y Mejora Continua
La IA es dinámica y sus riesgos evolucionan tras el lanzamiento. Esta fase asegura la longevidad legal del producto en el mercado.
- Sistema de Seguimiento: Establecer un plan de vigilancia post-comercialización para recopilar, documentar y analizar sistemáticamente los datos sobre el rendimiento del sistema a lo largo de su vida útil.
- Notificación de Incidentes: Definir protocolos claros para informar a las autoridades nacionales sobre cualquier incidente grave o mal funcionamiento que suponga una violación de los derechos fundamentales.
- Aprovechamiento de Sandboxes: Utilizar los espacios controlados de pruebas (como el sandbox español de la AESIA) para iterar actualizaciones del modelo en un entorno seguro y con acompañamiento regulatorio prioritario para PYMES.
Medidas de Apoyo para PYMES: Sandboxes y Flexibilidad
El objetivo primordial de este apartado es subrayar que el EU AI Act no ha sido diseñado para asfixiar a las empresas emergentes bajo el peso de la burocracia, sino para crear un entorno de certidumbre donde las pequeñas y medianas empresas (PYMES) puedan competir. El legislador europeo es consciente de que el tejido de innovación nace en las startups; por ello, la normativa menciona específicamente a las PYMES en 38 ocasiones, una frecuencia significativamente mayor que las menciones a la «industria» en general o a la «sociedad civil».
Este enfoque busca democratizar el cumplimiento, asegurando que las barreras de entrada al mercado de la IA no sean financieras o administrativas, sino estrictamente de seguridad y calidad. Para lograrlo, la Ley introduce una serie de salvaguardas y mecanismos de aceleración diseñados para startups:
1. Sandboxes Regulatorios: El «laboratorio seguro» de innovación
Los espacios controlados de pruebas o sandboxes representan la medida estrella para el ecosistema emprendedor. Su objetivo es permitir que las startups desarrollen y entrenen sistemas de IA de vanguardia bajo la supervisión de las autoridades, pero con una flexibilidad que no sería posible en el mercado abierto.
- Acceso prioritario y gratuito: Las PYMES y startups tienen garantizado el acceso preferente a estos entornos sin tener que abonar tasas administrativas.
- Pruebas en condiciones reales: Los sandboxes permiten testear productos y servicios fuera de las estructuras reguladoras normales, facilitando incluso pruebas en condiciones del mundo real para validar la eficacia del modelo antes de su lanzamiento masivo.
- Acompañamiento institucional: En España, este esfuerzo está liderado por la AESIA (Agencia Española de Supervisión de la IA), que gestiona el primer sandbox regulatorio del país para fomentar una innovación alineada con los valores europeos desde la fase de prototipado.
2. Reducción de costes y tasas de cumplimiento
El objetivo aquí es la proporcionalidad económica. La UE busca evitar que los costes de certificación consuman el capital semilla o las rondas Serie A de una startup.
- Tasas proporcionales: Las tasas de evaluación de la conformidad para sistemas de alto riesgo se ajustarán específicamente al tamaño de la empresa y a su cuota de mercado, evitando tarifas planas que penalicen a los jugadores pequeños.
- Revisión periódica: La Comisión Europea tiene el mandato de evaluar y trabajar constantemente en la reducción de los costes de cumplimiento para las PYMES, asegurando que la normativa no se convierta en un obstáculo para la escalabilidad.
3. Documentación simplificada y formación adaptada
Para evitar que los fundadores se conviertan en gestores administrativos, el Reglamento propone una simplificación radical de la carga documental.
- Formularios simplificados: La Comisión desarrollará plantillas de documentación técnica específicamente diseñadas para PYMES, las cuales serán aceptadas por las autoridades nacionales para las evaluaciones de conformidad.
- Actividades de formación: Se ofrecerán programas de alfabetización y formación técnica adaptados a las necesidades de las pequeñas estructuras, facilitando que los equipos técnicos cumplan con la ley sin necesidad de grandes departamentos legales internos.
4. Gobernanza participativa y canales específicos
La ley busca que las startups no solo obedezcan las normas, sino que ayuden a redactarlas.
- Participación en estándares: Los Estados miembros facilitarán que las PYMES participen en el foro consultivo de la IA y en el establecimiento de las normas técnicas que regirán el futuro del sector.
- Canales de comunicación directos: Se habilitarán canales de consulta específicos para que las startups puedan recibir orientación directa y respuestas rápidas sobre cómo aplicar la Ley a sus modelos de negocio particulares.
5. Proporcionalidad para modelos de IA de uso general (GPAI)
Incluso en el ámbito de los modelos base, el Reglamento exige que las obligaciones sean proporcionales. En los futuros Códigos de Buenas Prácticas, se establecerán indicadores clave de rendimiento (KPIs) distintos y más accesibles para las PYMES que para las grandes corporaciones tecnológicas.
Este ecosistema de apoyo garantiza que el cumplimiento se convierta en una etiqueta de calidad europea que las startups pueden lucir ante inversores globales, demostrando que su tecnología es robusta, ética y está lista para el mercado global.
Cronograma Crítico de Implementación 2024-2027
El objetivo de este apartado es proporcionar a los fundadores e inversores una hoja de ruta temporal y estratégica para la adaptación técnica y legal de sus productos. En el ecosistema startup, donde el time-to-market y la agilidad son vitales, el éxito depende de anticipar los hitos legales y sincronizarlos con el ciclo de desarrollo de producto y las rondas de financiación.
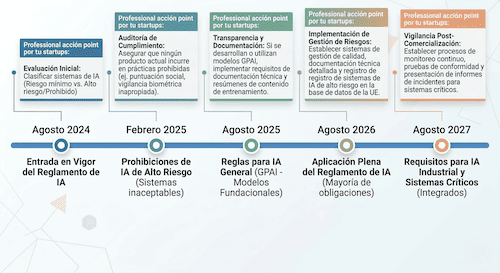
Línea de Tiempo – Hitos Clave de la Ley de IA (2024-2027)
No se trata solo de cumplir con una fecha límite; se trata de realizar una gestión de riesgos dinámica que evite el rediseño costoso de sistemas ya lanzados y garantice la continuidad del negocio en el mercado europeo. A continuación, se detalla el cronograma de implementación obligatoria para el cumplimiento del AI Act:
| Fecha | Hito Legal | Acción Estratégica para la Startup |
| 1 de agosto de 2024 | Entrada en vigor del Reglamento. | Auditoría de clasificación: Determinar el nivel de riesgo del sistema y mapear las obligaciones correspondientes. |
| 2 de febrero de 2025 | Aplicación de prohibiciones y alfabetización. | Limpieza de catálogo y formación: Eliminar productos con riesgos inaceptables e implementar programas de formación para el personal directivo y técnico. |
| 2 de mayo de 2025 | Finalización de Códigos de Práctica sobre transparencia. | Adaptación de interfaces: Ajustar chatbots y sistemas de generación de contenido según las guías de marcado y etiquetado de la Comisión. |
| 2 de agosto de 2025 | Normas para modelos GPAI y gobernanza UE. | Transparencia en modelos base: Los proveedores de modelos GPAI deben cumplir con requisitos de transparencia y normativa de derechos de autor. |
| 2 de febrero de 2026 | Guías de la Comisión sobre clasificación de riesgo. | Refinamiento estratégico: Ajustar los sistemas de gestión de riesgos según las interpretaciones oficiales para sistemas de alto riesgo. |
| 2 de agosto de 2026 | Aplicabilidad plena para sistemas de alto riesgo (Anexo III). | Certificación y registro: Obligatoriedad de registro en la base de datos de la UE y certificación de conformidad para IA en empleo, finanzas y educación. |
| 2 de agosto de 2027 | Aplicabilidad para IA en productos regulados (Anexo I). | Cumplimiento industrial: Certificación obligatoria para IA integrada en dispositivos médicos, maquinaria y seguridad de infraestructuras. |
Análisis de fases críticas para el ecosistema startup
Para las startups del EU AI Act, el cumplimiento no es uniforme y requiere una atención especial en los siguientes periodos:
- Fase Inmediata (2025): Prohibiciones y Alfabetización. Desde febrero de 2025, el uso de sistemas prohibidos (como la puntuación social o la manipulación subliminal) acarrea las sanciones más graves. Además, la alfabetización en IA se vuelve obligatoria, lo que significa que la empresa debe demostrar que su personal entiende los riesgos éticos y técnicos de las herramientas que desarrolla o implementa.
- Fase de Transparencia (Agosto 2025): Modelos de Propósito General (GPAI). Si su startup construye sobre APIs de terceros, este hito es clave. Los proveedores de modelos deben facilitar la documentación técnica necesaria para que las startups (como implementadoras o proveedores derivados) puedan cumplir con sus propias obligaciones.
- Fase de Aplicación Plena (2026-2027): Alto Riesgo. Este es el periodo más exigente para las startups que operan en sectores como FinTech, HealthTech o EdTech. Para agosto de 2026, los sistemas de IA utilizados en la selección de personal o la evaluación crediticia ya deberán haber pasado por procesos de evaluación de conformidad y contar con sistemas de supervisión humana robustos.
Consecuencias legales y económicas del incumplimiento
El objetivo fundamental de este apartado es alertar a los fundadores e inversores sobre el rigor del régimen sancionador de la Unión Europea, el cual no busca simplemente castigar, sino actuar como un disuasor sistémico contra la negligencia. Para una startup, comprender estas consecuencias es vital, ya que el impacto de una sanción no se limita al desembolso de capital; puede suponer la retirada inmediata del producto del mercado, la pérdida de confianza de los inversores y el compromiso total de la viabilidad económica de la empresa en fase de crecimiento.
El Reglamento establece que el coste de la inacción es infinitamente superior al de la adaptación proactiva, la cual debe verse como un «sello de calidad» que facilita la captación de clientes corporativos exigentes.
Desglose de sanciones según la gravedad
La cuantía de las multas administrativas se escala en función de la naturaleza de la infracción, asegurando que las prácticas que más vulneran los derechos fundamentales reciban el castigo más severo:
- Infracciones por Prácticas Prohibidas (Art. 5): El incumplimiento de las prohibiciones sobre sistemas de IA que manipulen el comportamiento o utilicen puntuación social puede acarrear multas de hasta 35 millones de euros o el 7% de la facturación anual global del ejercicio anterior, aplicándose siempre la cifra que resulte mayor.
- Incumplimiento de Obligaciones Generales y de Alto Riesgo: Las infracciones graves relacionadas con la falta de documentación técnica, la ausencia de una evaluación de conformidad o la inexistencia de un sistema de gestión de calidad pueden derivar en sanciones de hasta 15 millones de euros o el 3% del volumen de negocio mundial.
- Suministro de Información Engañosa: Proporcionar datos incorrectos, incompletos o engañosos a las autoridades nacionales o a los organismos notificados se penaliza con hasta 7,5 millones de euros o el 1,5% de la facturación global.
El «Escudo» de Proporcionalidad para Startups y PYMES
Reconociendo la fragilidad financiera de las empresas emergentes, el Reglamento introduce una cláusula de salvaguardia esencial para el ecosistema startup:
En el caso de las PYMES y startups, el límite superior de las multas se fijará basándose en la cantidad que sea menor entre la cuantía fija y el porcentaje de facturación.
Esta distinción es crítica, ya que evita que una sanción estándar para una multinacional liquide automáticamente a una empresa de menor tamaño, buscando siempre la proporcionalidad y la justicia administrativa.
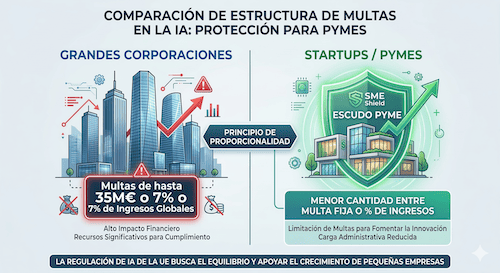
Proporcionalidad de Sanciones – Startups vs. Grandes Corporaciones
Riesgos colaterales: Más allá de la multa económica
El objetivo de este aviso es que la dirección de la startup evalúe los riesgos de forma holística. Una sanción por incumplimiento del EU AI Act desencadena una reacción en cadena de costes indirectos:
- Impacto Reputacional: La erosión de la marca ante clientes que buscan soluciones éticas y seguras.
- Bloqueo de Capital: La dificultad para superar procesos de due diligence en futuras rondas de inversión o procesos de adquisición (M&A).
- Costes de Subsanación: Los recursos técnicos y legales necesarios para rediseñar un sistema que ha sido retirado o prohibido por el regulador.
- Responsabilidad Civil: El Reglamento no exime a los proveedores de la responsabilidad por daños a terceros causados por sus sistemas de IA, incluso si se están probando en entornos controlados.
Nota de alivio: Aquellas startups que participen en sandboxes regulatorios y actúen de buena fe siguiendo las orientaciones de las autoridades competentes no se enfrentarán a multas administrativas por infracciones involuntarias durante el periodo de experimentación.
La IA ética como estándar global
Olvídate de ver el EU AI Act como un estorbo. En un mercado saturado de soluciones opacas, la ética y la transparencia son tu nuevo «moat» o foso defensivo. Cumplir con la ley no es solo evitar multas; es demostrar que tu tecnología es robusta, segura y está lista para el mercado global.
No busques el cumplimiento como una meta forzada; conviértelo en el ADN de tu producto. Las startups que liderarán el futuro en Europa son aquellas que entienden que la IA responsable no es el mañana, sino el estándar de hoy. Construye algo de lo que puedas sentirte orgulloso y el mercado te recompensará con la confianza de sus inversores y clientes.


